Microsoft Entra 組織身份
將企業已治理的身份系統繼續作為組織用戶身份驗證錨點。
 SIGNUMERAVERIFIED SIGNING
Microsoft 365
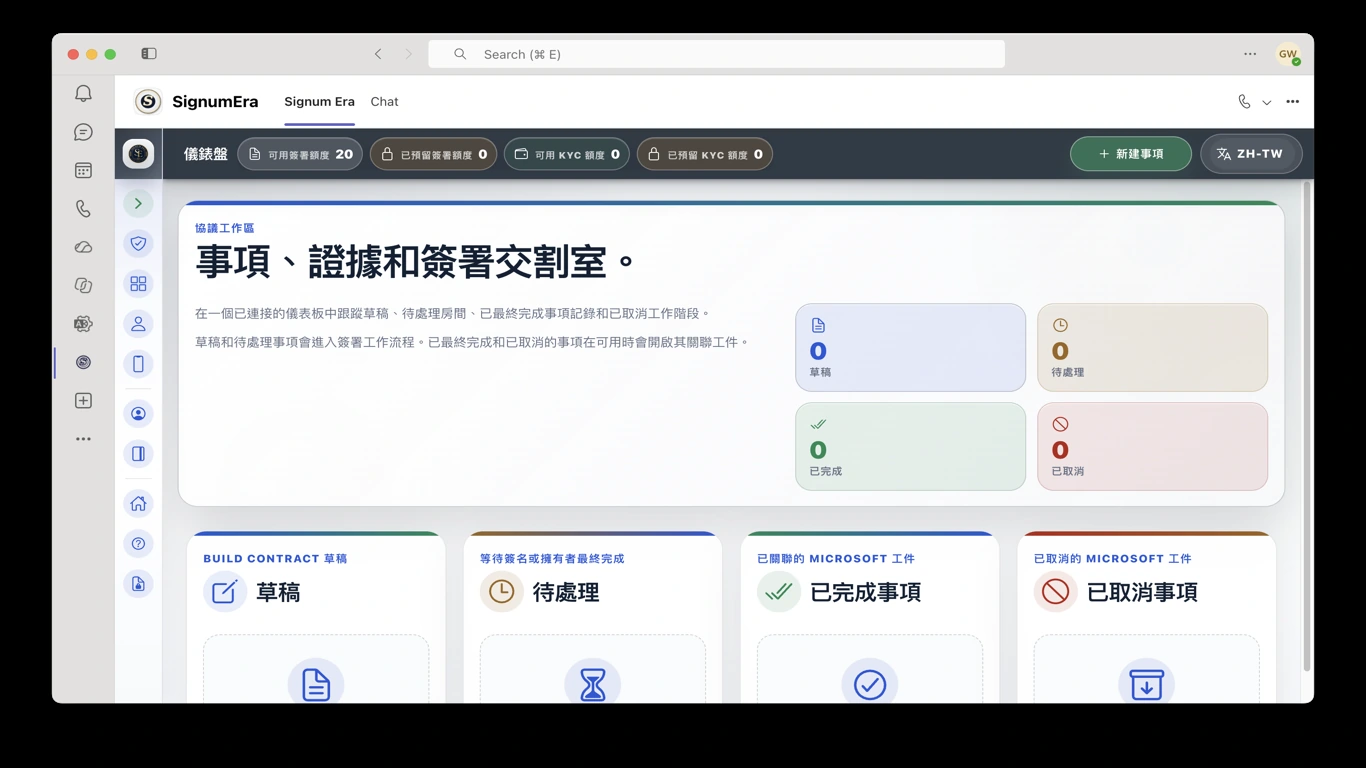
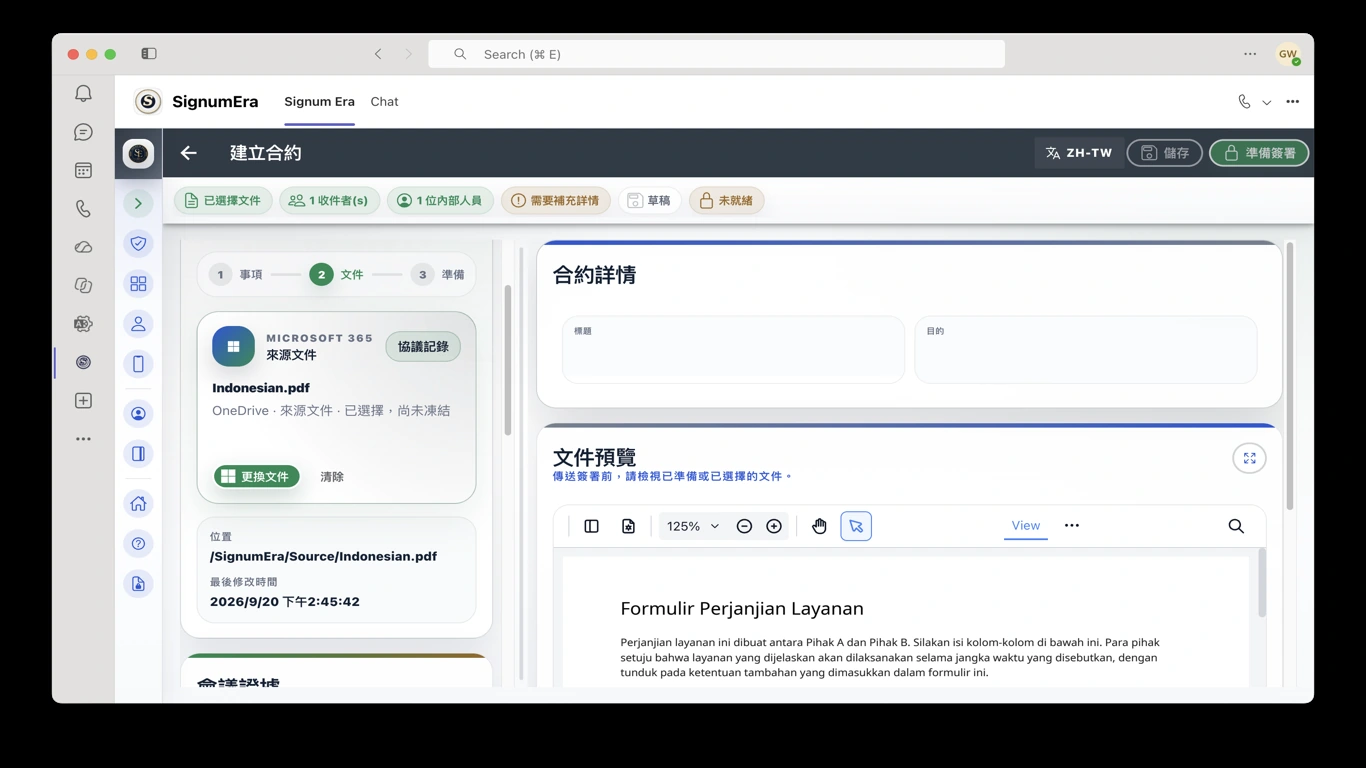
SignumEra 將 Microsoft 身份、Graph 授權工作流、會議上下文和記錄系統存儲拆分為明確的控制層。
SignumEra · Microsoft Teams
SignumEra 將 Microsoft 身份、Graph 授權工作流、會議上下文和記錄系統存儲拆分為明確的控制層。
關鍵控制
SignumEra 將 Microsoft 身份、Graph 授權工作流、會議上下文和記錄系統存儲拆分為明確的控制層。
將企業已治理的身份系統繼續作為組織用戶身份驗證錨點。
Microsoft 登錄可通過 OIDC 完成而無需廣泛 Graph 同意;只有明確的 Microsoft 365 工作流才請求額外權限。
使用 Teams 做實時協同,同時 SignumEra 仍是執行權威,Entra 仍是組織身份錨點。
最終文檔和已配置證據只返回明確選擇的記錄系統。Microsoft 身份或 Teams/Zoom 上下文不會自動創建第二個存儲目的地。
敏感操作由 Rust 在服務器端校驗,而不是依賴菜單是否可見;Owner、Admin、Member、Auditor 權限保持獨立。
低摩擦採用