זהות ארגונית Microsoft Entra
השתמשו במערכת הזהות שהארגון שלכם כבר מנהל כעוגן האימות הארגוני.
 SIGNUMERAVERIFIED SIGNING
Microsoft 365
SignumEra משאירה את זהות Microsoft, תהליכים מורשים דרך Graph, הקשר פגישה ואחסון רשומות כבקרות נפרדות. Microsoft 365 מקבלת רשומות שהושלמו כשהיא מערכת הרשומה הנבחרת; שימוש בזהות Microsoft או בפגישה לבדם אינם הופכים אותה ליעד האחסון.
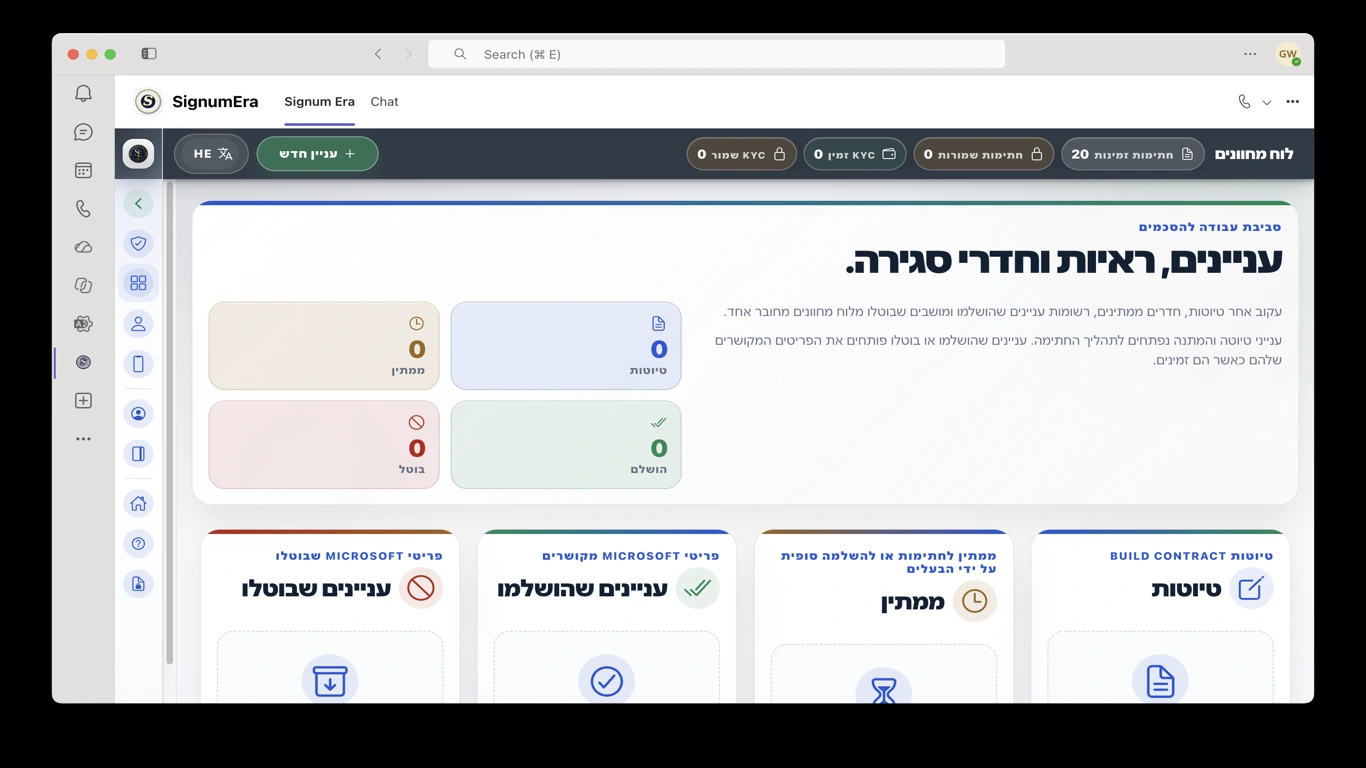
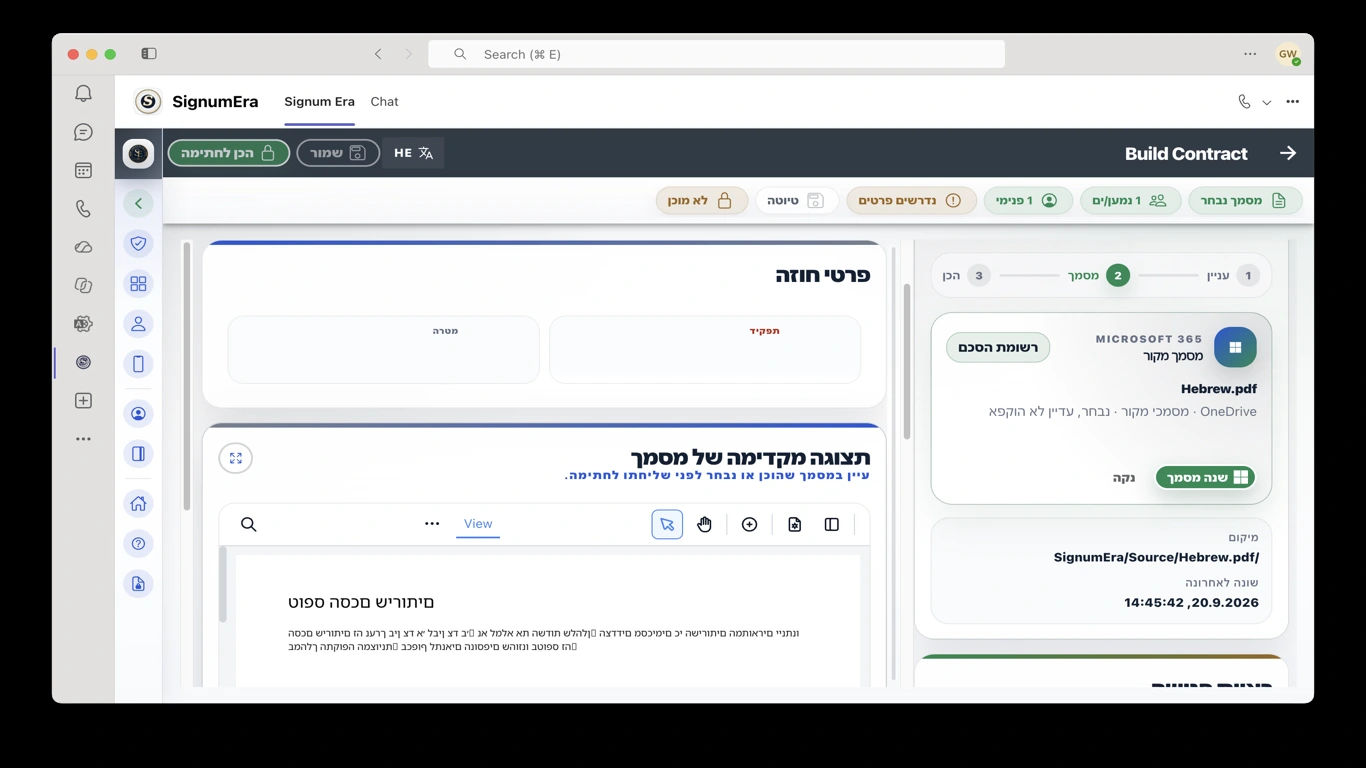
SignumEra · Microsoft Teams
כניסה רגילה דרך הדפדפן אינה דורשת הסכמת Graph רחבה. Graph מתבקש כשזרימת עבודה של Microsoft באמת זקוקה לו.
בקרות מרכזיות
כניסה רגילה דרך הדפדפן אינה דורשת הסכמת Graph רחבה. Graph מתבקש כשזרימת עבודה של Microsoft באמת זקוקה לו.
השתמשו במערכת הזהות שהארגון שלכם כבר מנהל כעוגן האימות הארגוני.
כניסה עם Microsoft יכולה להשתמש ב-OIDC בלי הסכמת Graph רחבה. הרשאות Graph נוספות מתבקשות רק עבור תהליכי Microsoft 365 שנבחרו במכוון.
השתמשו ב-Teams לתיאום חי בעוד SignumEra נשארת סמכות הביצוע ו-Entra נשארת עוגן הזהות הארגונית.
מסמכים שהושלמו וראיות שהוגדרו מוחזרים למערכת הרשומה שנבחרה במפורש. הקשר זהות, Teams או Zoom אינו יוצר יעד אחסון נוסף.
Rust — ולא נראות התפריט — אוכף פעולות רגישות. הרשאות Owner, Admin, Member ו-Auditor נשארות בקרות של היישום.
אימוץ עם חיכוך נמוך