Microsoft Entra 组织身份
将企业已治理的身份系统继续作为组织用户身份验证锚点。
 SIGNUMERAVERIFIED SIGNING
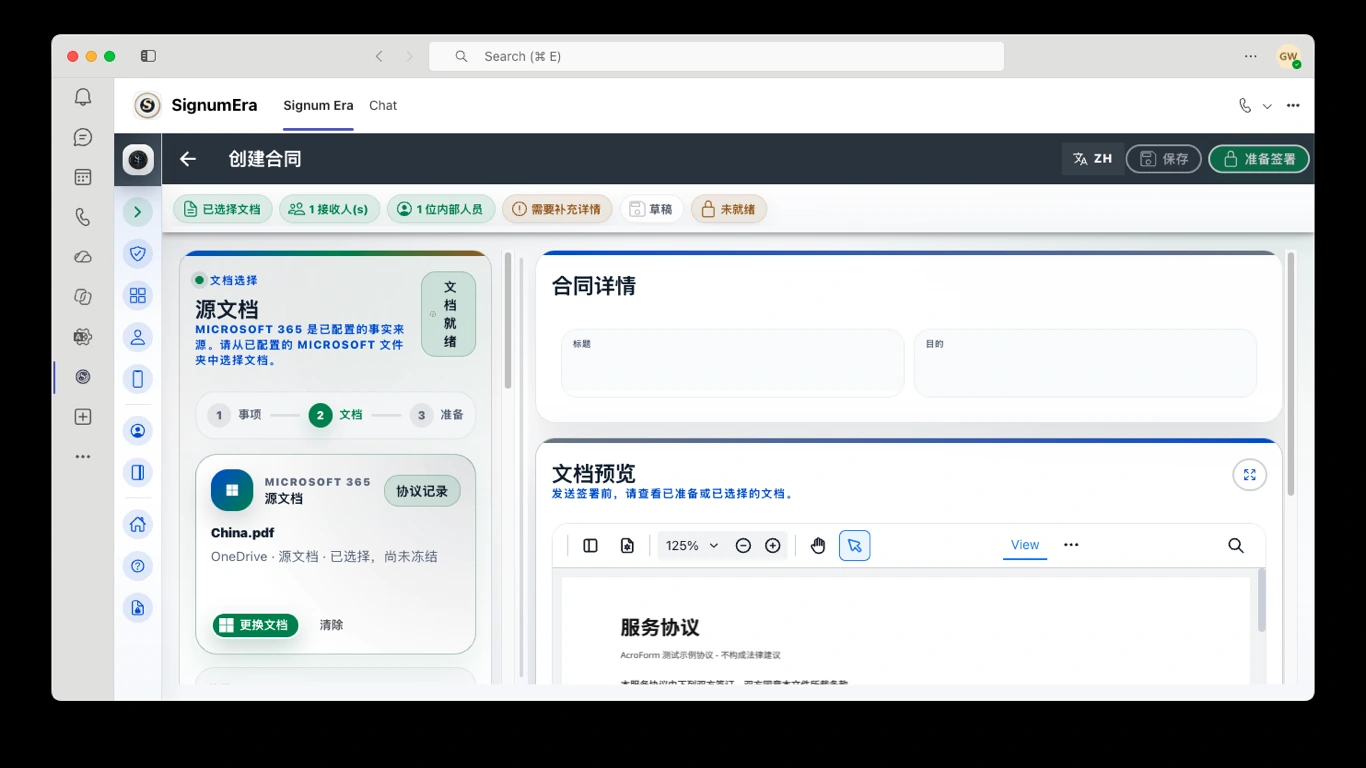
Microsoft 365
SignumEra 将 Microsoft 身份、Graph 授权工作流、会议上下文和记录系统存储拆分为明确的控制层。
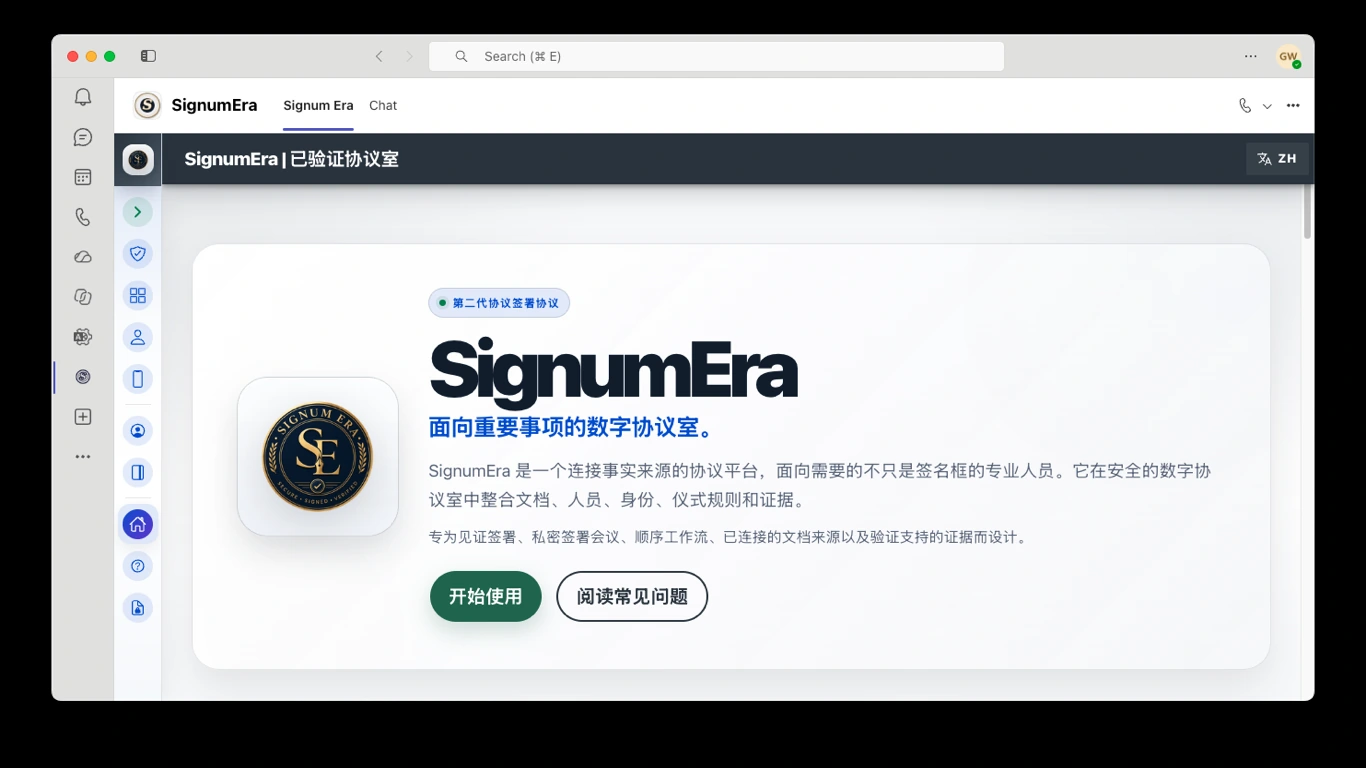
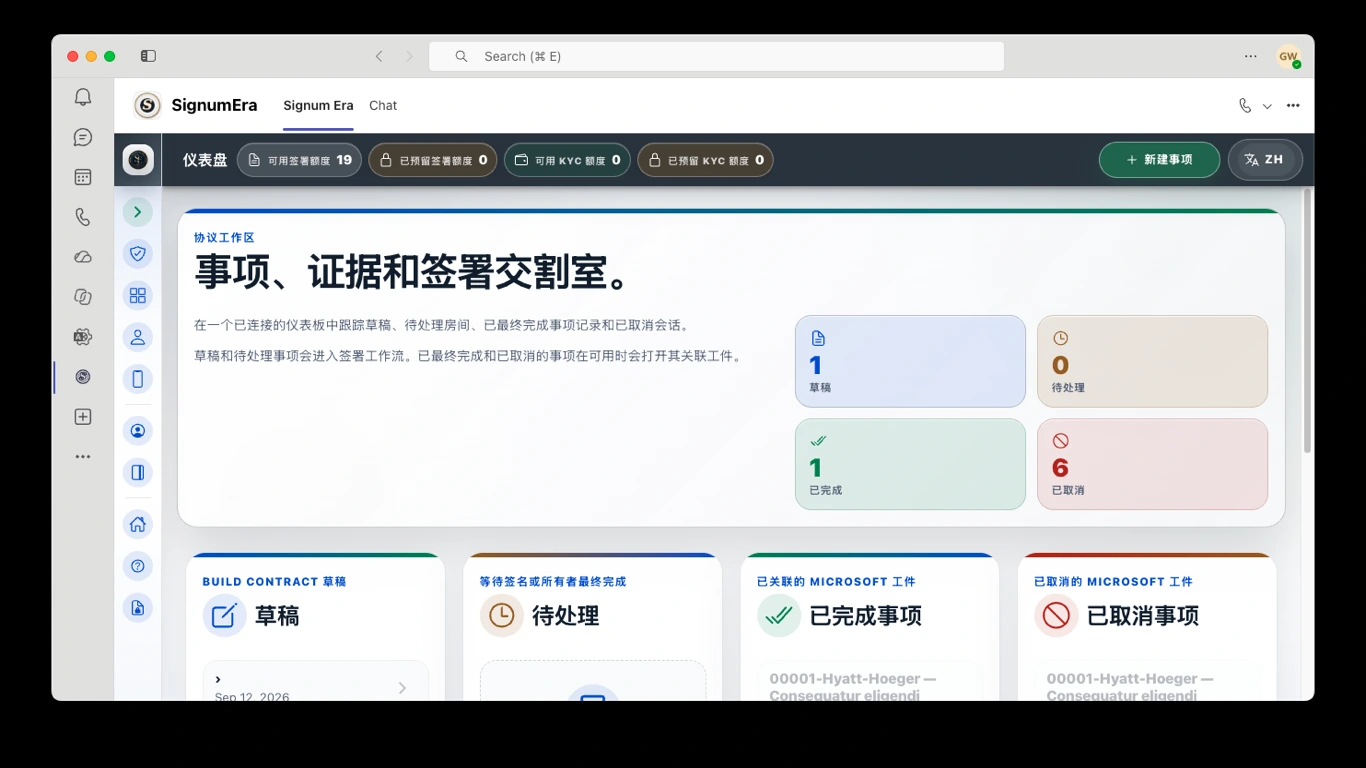
SignumEra · Microsoft Teams
SignumEra 将 Microsoft 身份、Graph 授权工作流、会议上下文和记录系统存储拆分为明确的控制层。
关键控制
SignumEra 将 Microsoft 身份、Graph 授权工作流、会议上下文和记录系统存储拆分为明确的控制层。
将企业已治理的身份系统继续作为组织用户身份验证锚点。
Microsoft 登录可通过 OIDC 完成而无需广泛 Graph 同意;只有明确的 Microsoft 365 工作流才请求额外权限。
使用 Teams 做实时协同,同时 SignumEra 仍是执行权威,Entra 仍是组织身份锚点。
最终文档和已配置证据只返回明确选择的记录系统。Microsoft 身份或 Teams/Zoom 上下文不会自动创建第二个存储目的地。
敏感操作由 Rust 在服务器端校验,而不是依赖菜单是否可见;Owner、Admin、Member、Auditor 权限保持独立。
低摩擦采用