Microsoft Entra organizācijas identitāte
Izmantojiet identitātes sistēmu, ko jūsu uzņēmums jau pārvalda, kā organizācijas autentifikācijas enkuru.
 SIGNUMERAVERIFIED SIGNING
Microsoft 365
SignumEra nošķir Microsoft identitāti, Graph autorizētas darbplūsmas, sapulces kontekstu un ierakstu glabāšanu kā atsevišķas kontroles. Microsoft 365 saņem pabeigtus ierakstus, kad tā ir izvēlētā uzskaites sistēma; Microsoft identitātes vai sapulces izmantošana vien nepadara to par glabāšanas galamērķi.
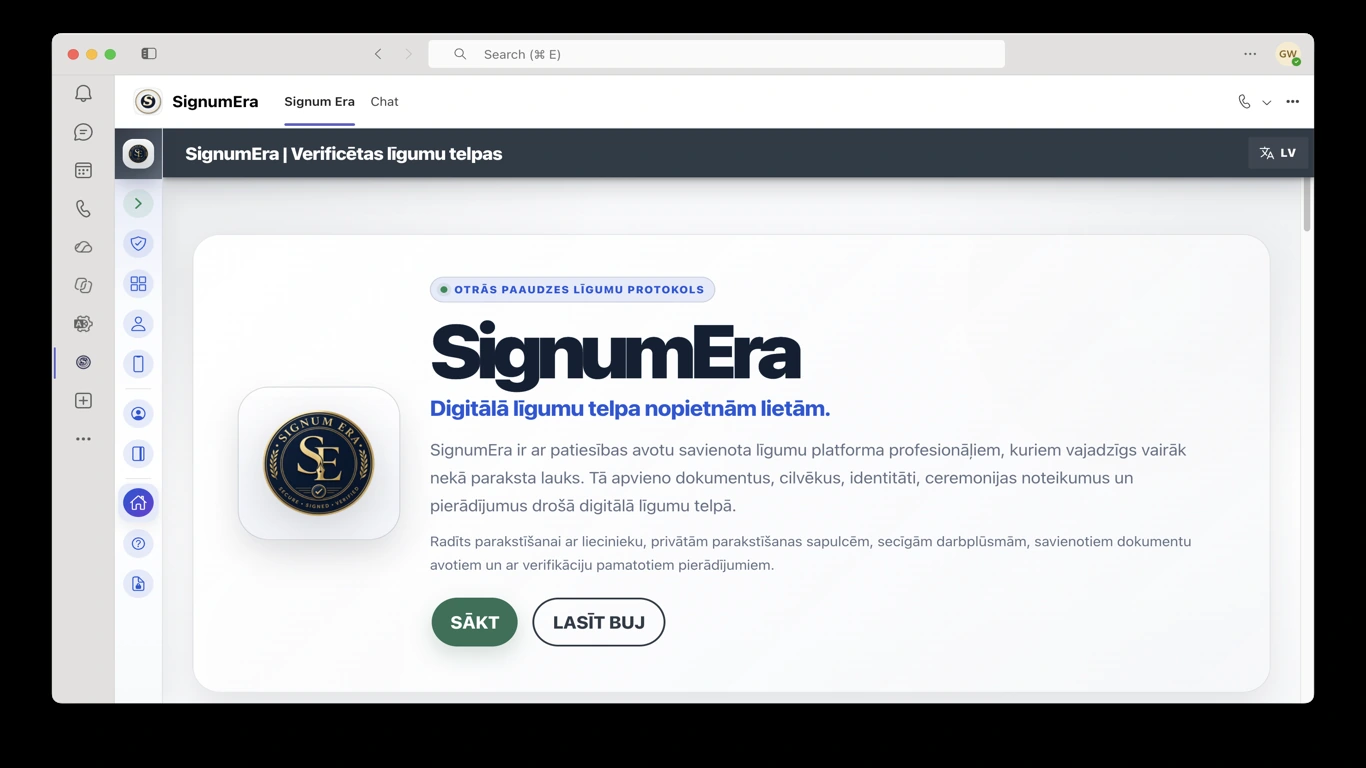
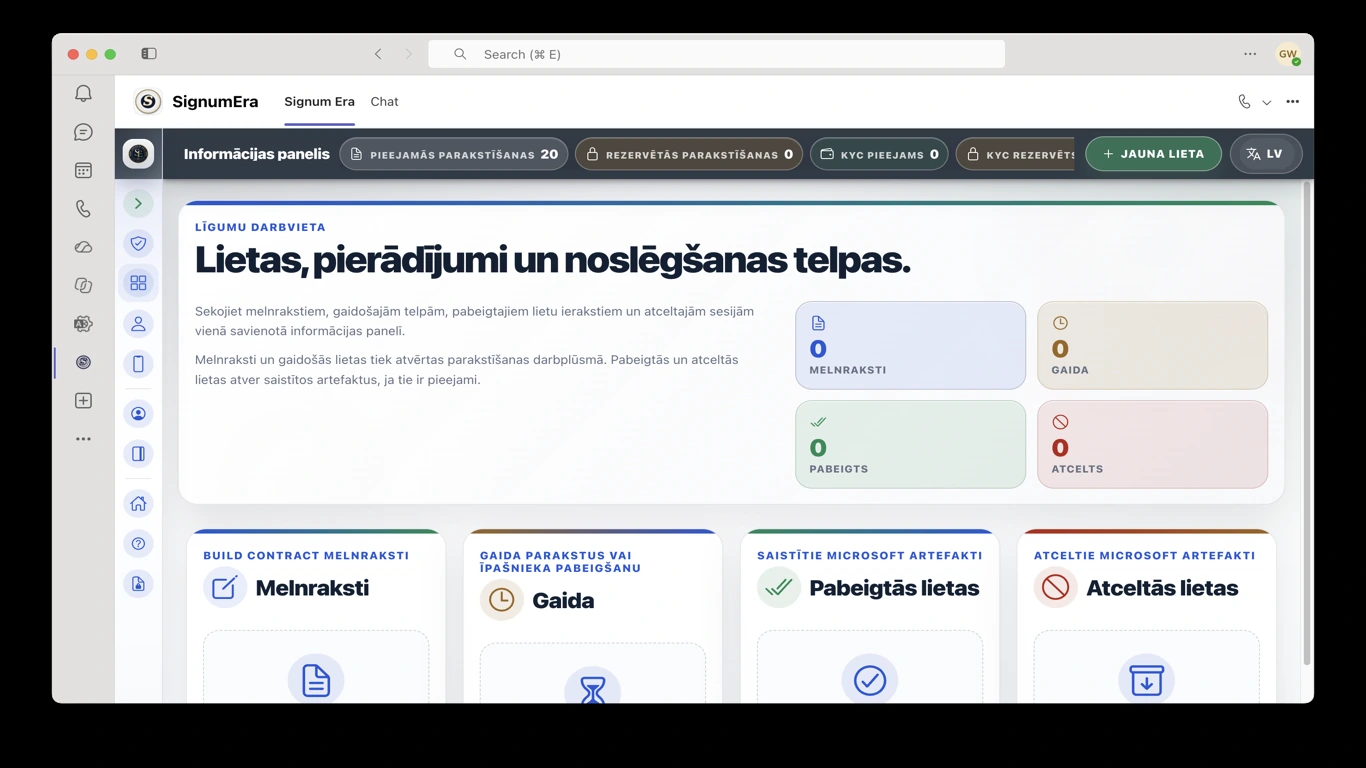
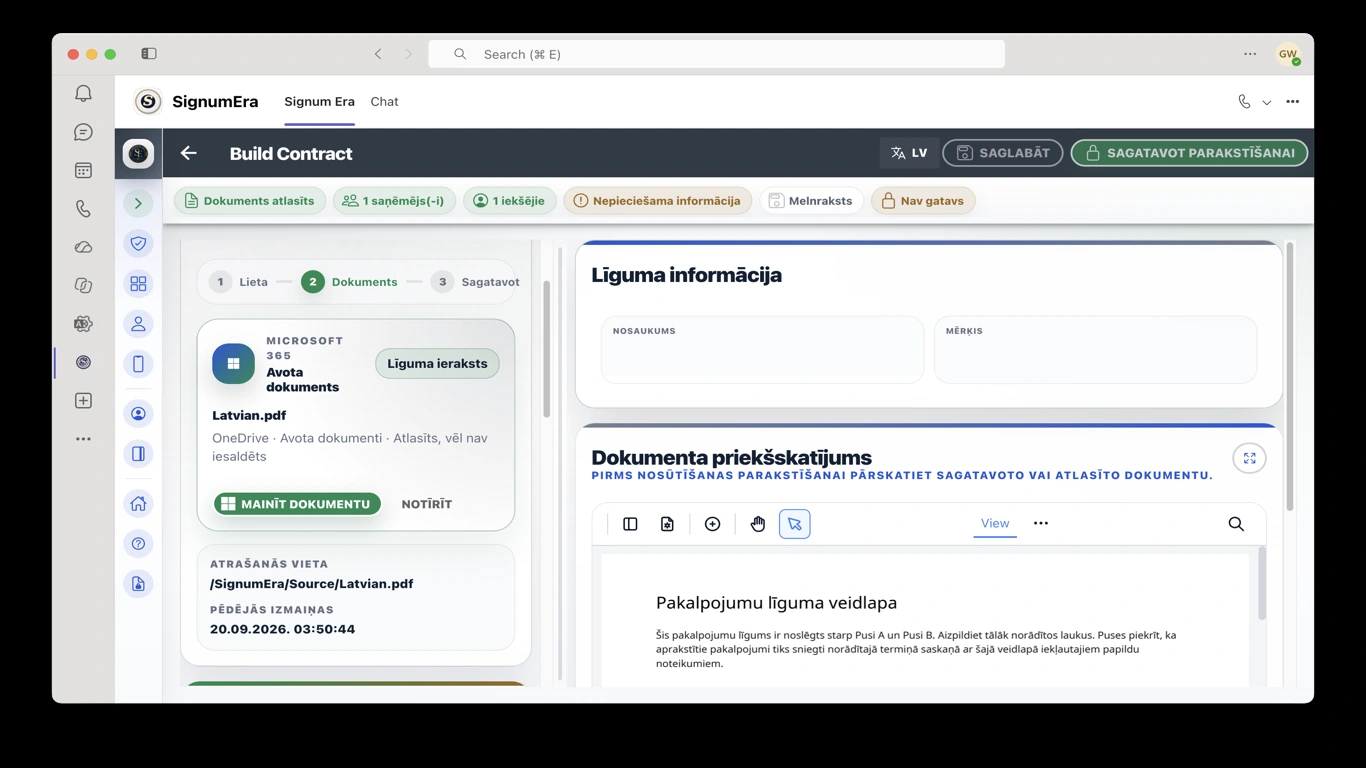
SignumEra · Microsoft Teams
Parasta pieteikšanās pārlūkā neprasa plašu Graph piekrišanu. Graph tiek pieprasīts, kad Microsoft darbplūsmai tas patiešām nepieciešams.
Galvenās kontroles
Parasta pieteikšanās pārlūkā neprasa plašu Graph piekrišanu. Graph tiek pieprasīts, kad Microsoft darbplūsmai tas patiešām nepieciešams.
Izmantojiet identitātes sistēmu, ko jūsu uzņēmums jau pārvalda, kā organizācijas autentifikācijas enkuru.
Microsoft pieteikšanās var izmantot OIDC bez plašas Graph piekrišanas. Papildu Graph atļaujas tiek pieprasītas tikai apzināti izvēlētām Microsoft 365 darbplūsmām.
Izmantojiet Teams tiešsaistes koordinācijai, kamēr SignumEra paliek izpildes pilnvaru avots un Entra — organizācijas identitātes enkurs.
Pabeigtie dokumenti un konfigurētie pierādījumi tiek atgriezti tieši izvēlētajā uzskaites sistēmā. Identitātes, Teams vai Zoom konteksts nerada papildu glabāšanas galamērķi.
Sensitīvas darbības izpilda Rust — nevis izvēlnes redzamība. Owner, Admin, Member un Auditor tiesības paliek lietotnes kontroles.
Ieviešana ar mazu berzi